Securitate

AD Sentinel

Sănătatea Active Directory și reparații prin proceduri cu verificări prealabile și confirmare.

Versiune
2.4.0
Stadiu
Stabil
Capturi
5
Înlocuiește
Scripturi ad-hoc și intervenții de urgență din memorie
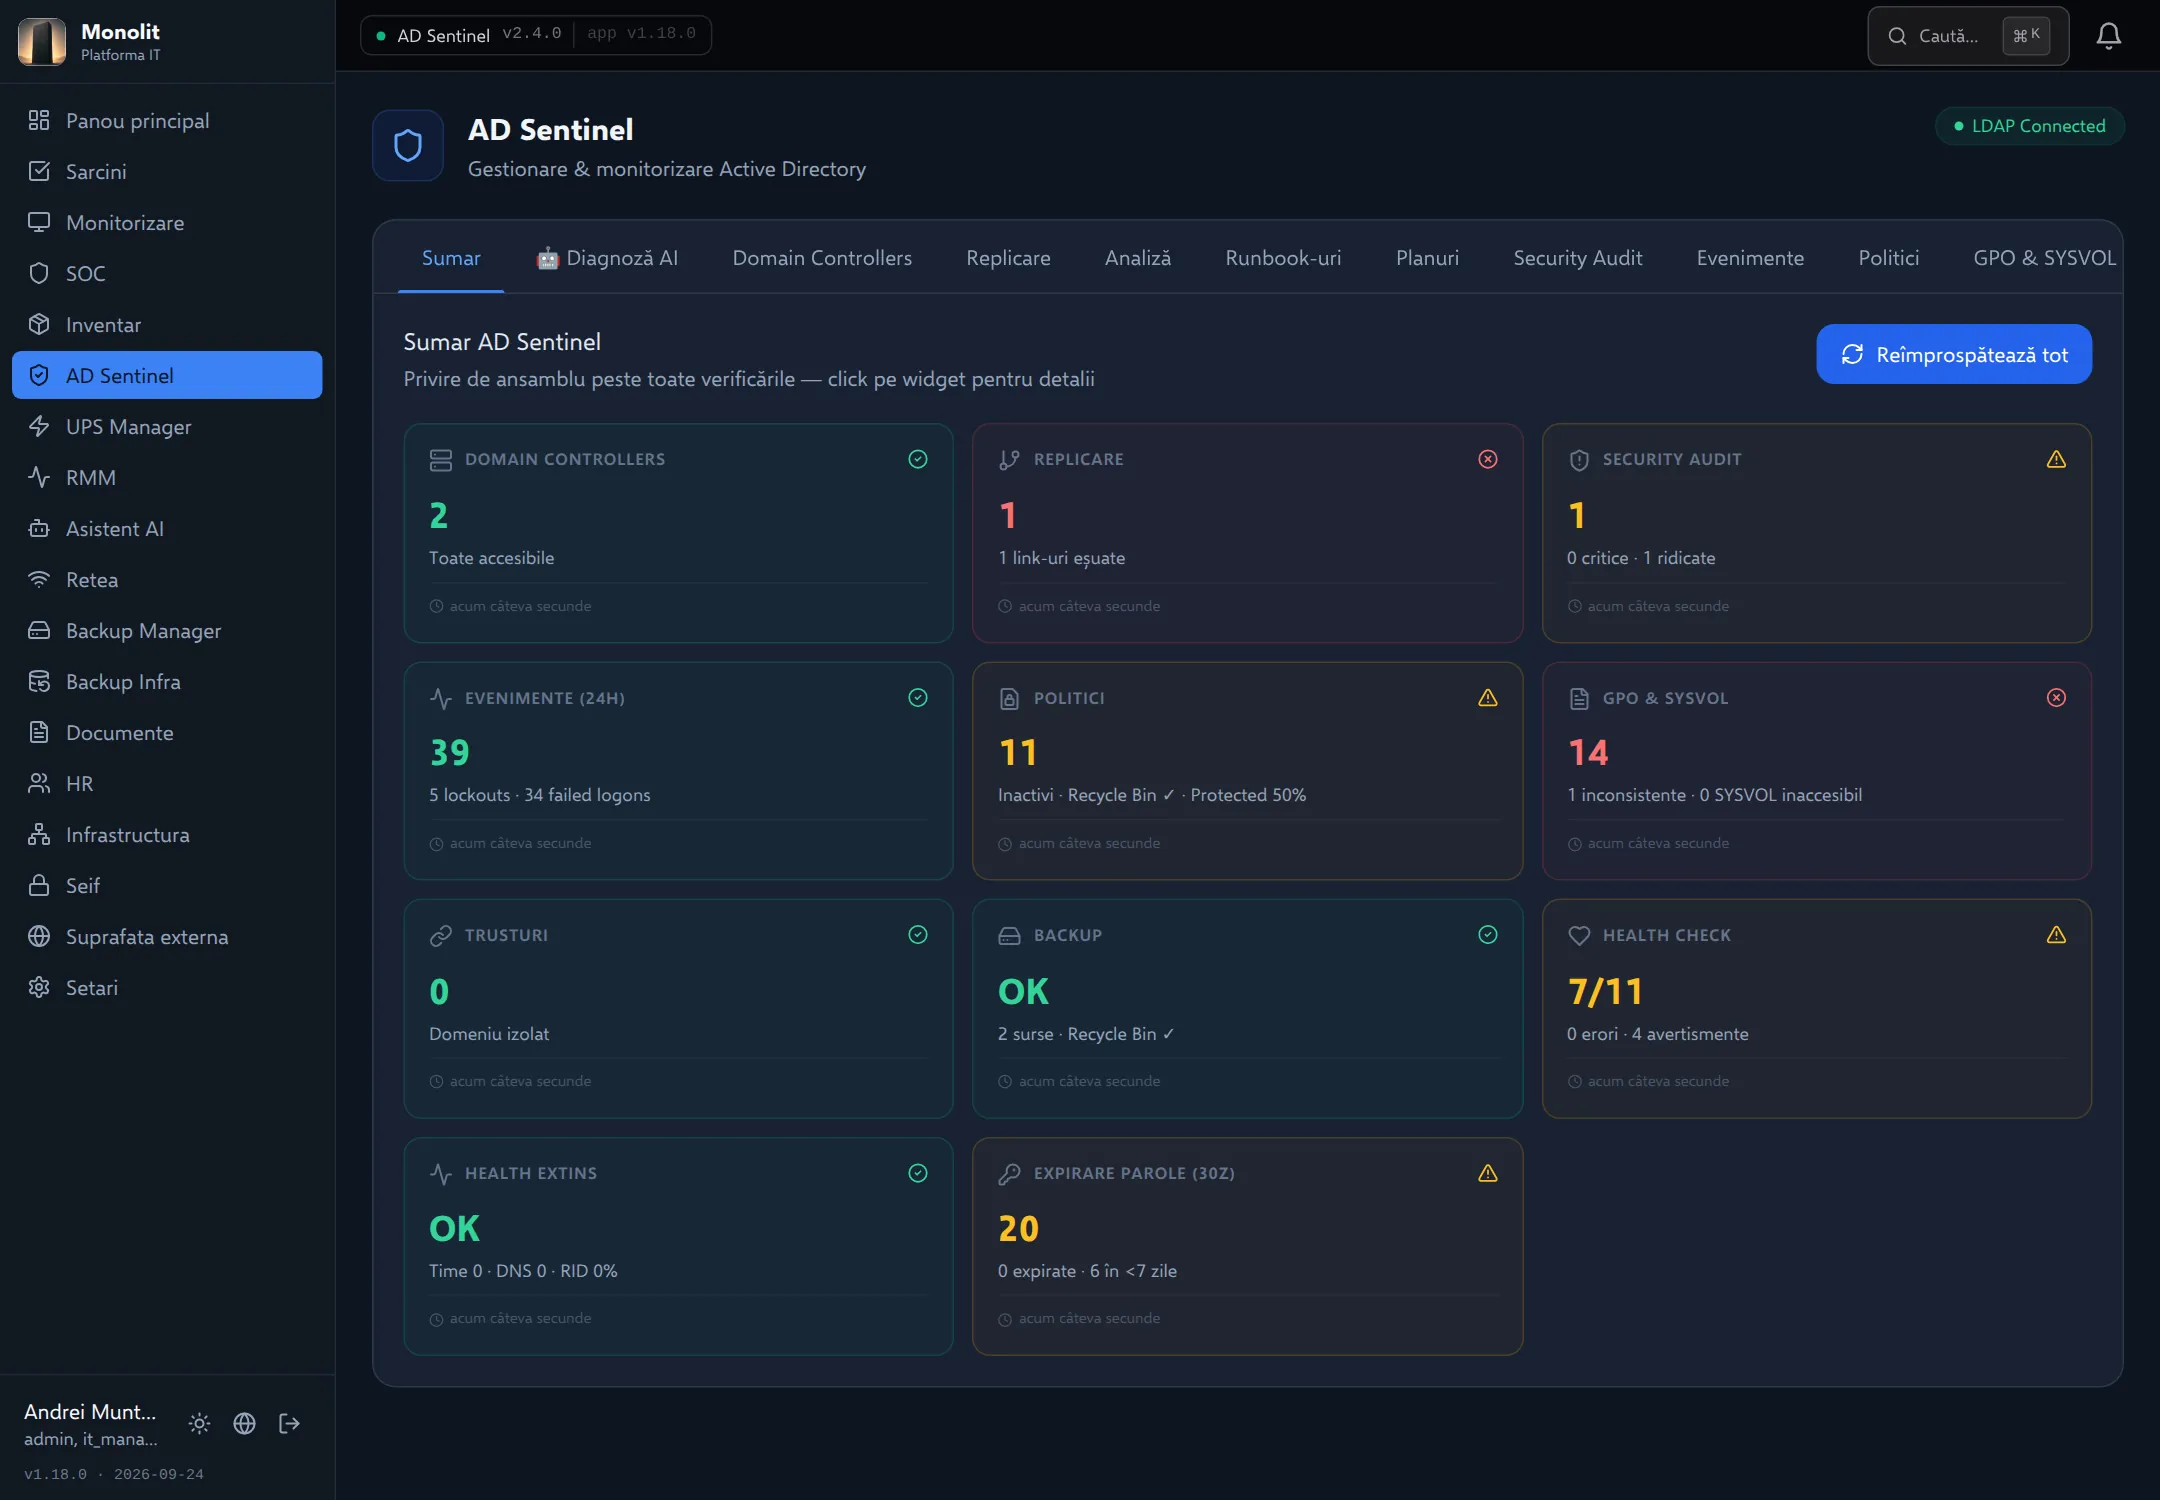
Sumar de sănătate. Panoul de ansamblu al domeniului exemplu.local: 2 controlere accesibile, replicarea marcată roșu (un link eșuat), 6 parole care expiră în 7 zile și 11 conturi inactive. Fiecare widget e un click către detalii.

Capturi din aplicație

Cum arată în lucru

Interfața reală Monolit, cu datele unei firme fictive într-o zi obișnuită. Apăsați pe o captură ca s-o vedeți la dimensiune completă.

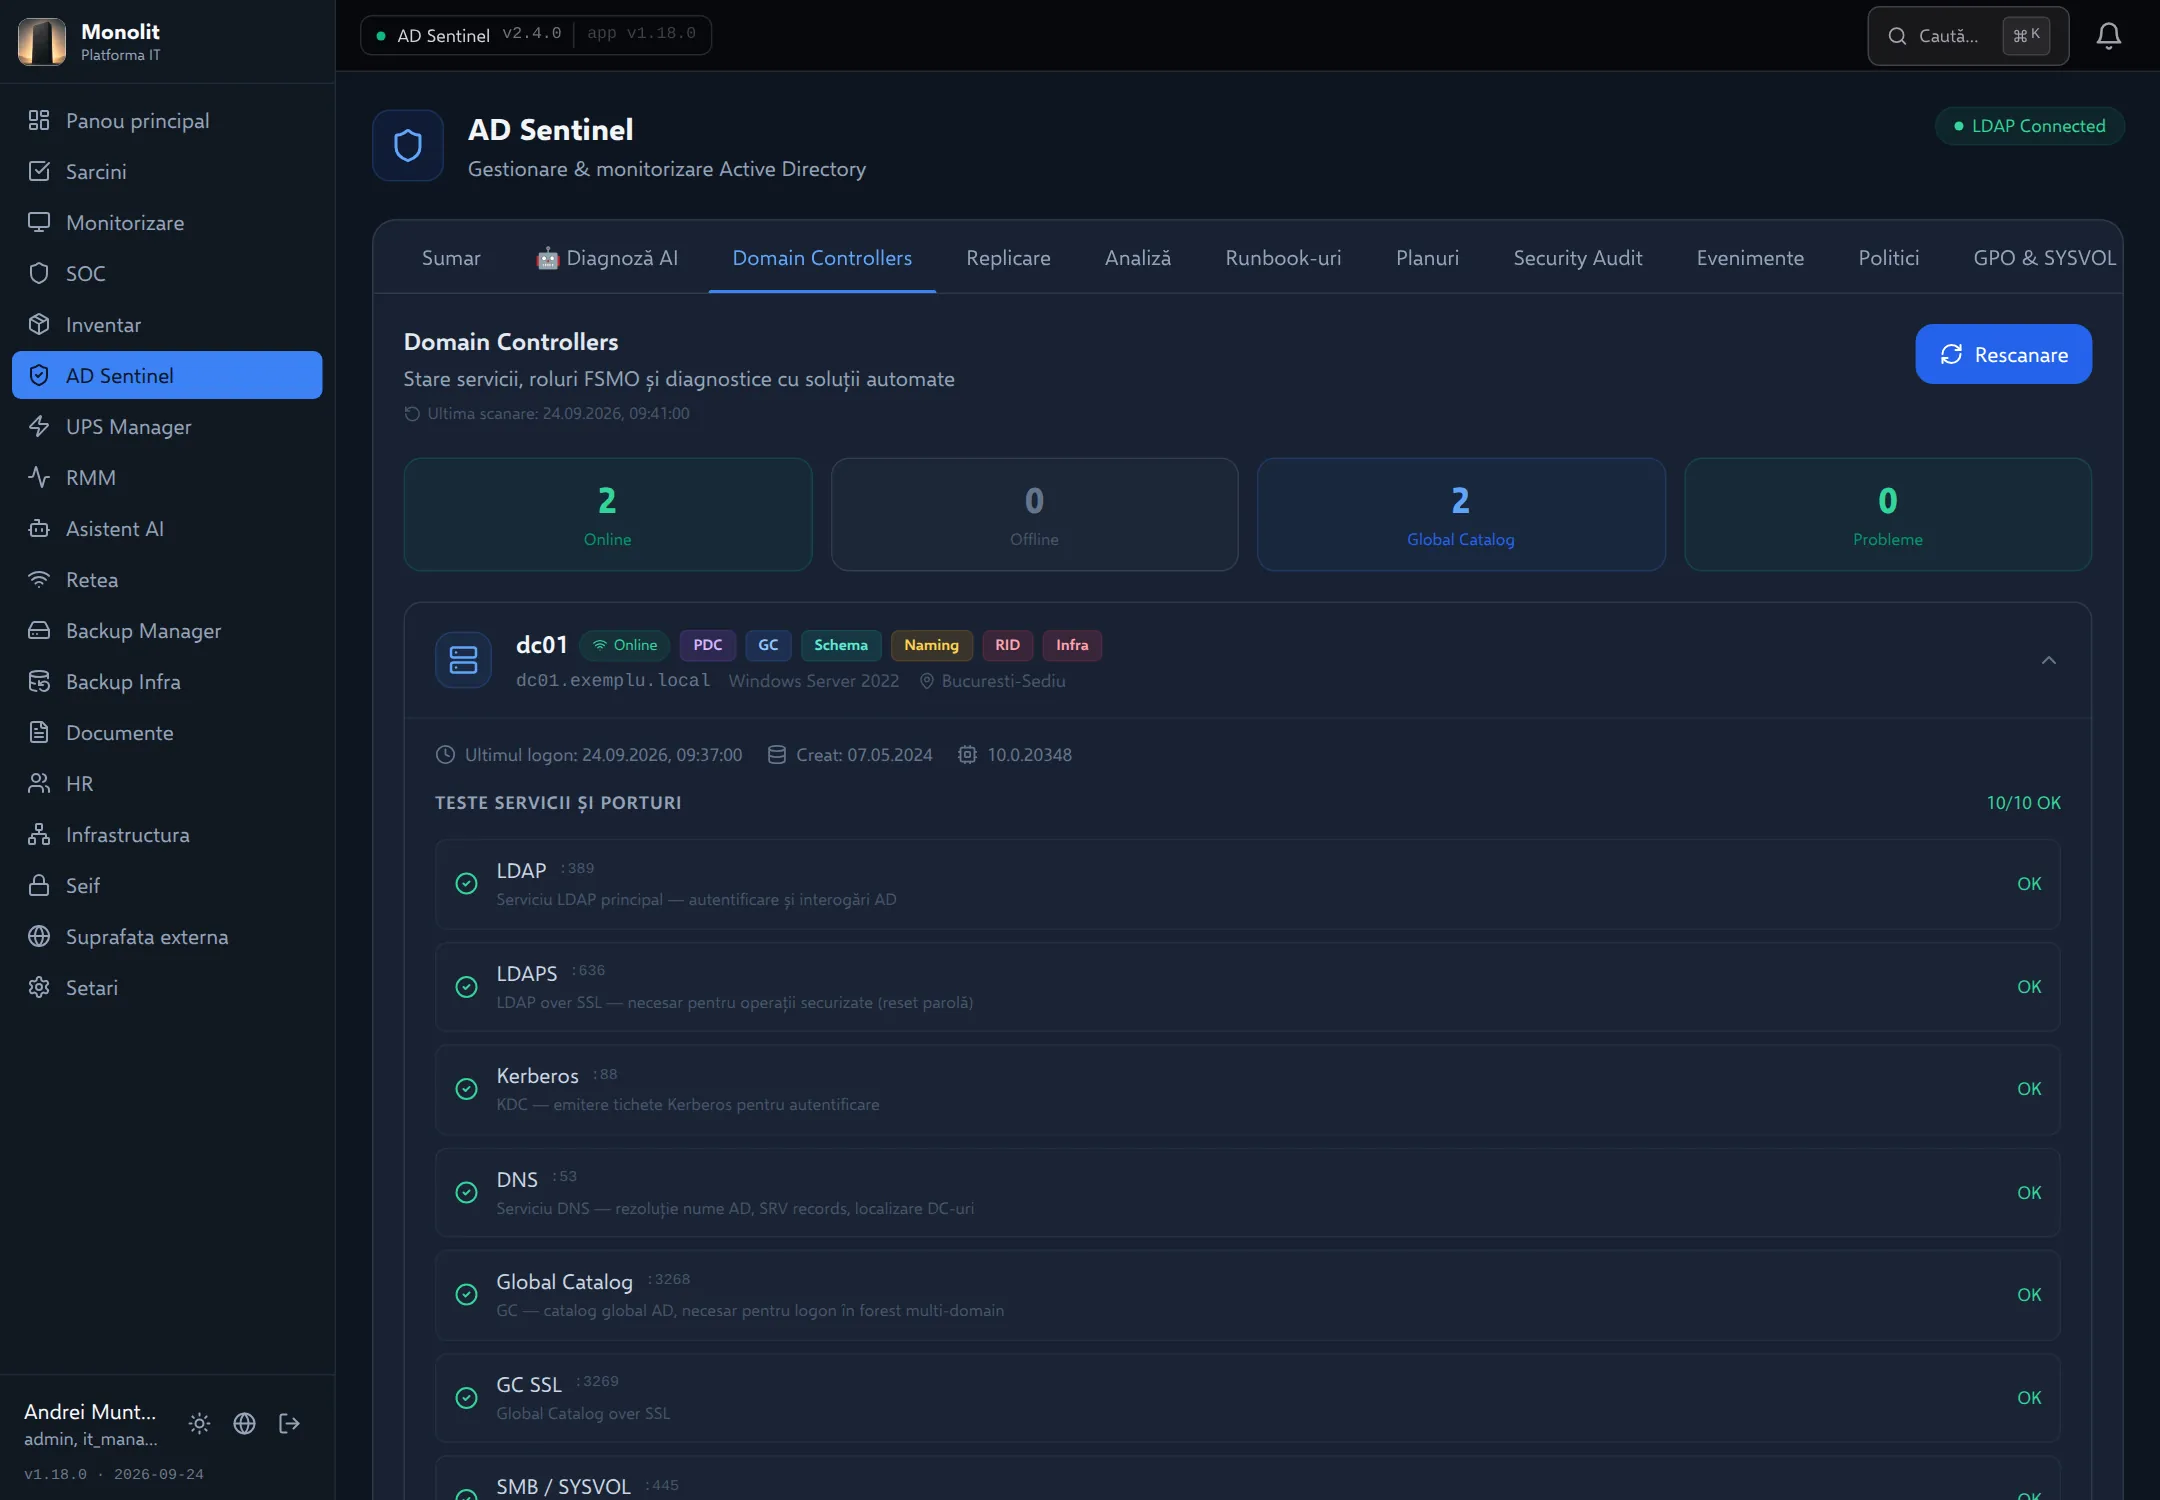
Domain Controllers. dc01 din București este controlerul principal cu toate cele 5 roluri FSMO și Global Catalog; testele de servicii și porturi (LDAP, Kerberos, DNS, SMB, WinRM) sunt 10/10 OK.
Captura 2 din 5

Domain Controllers

dc01 din București este controlerul principal cu toate cele 5 roluri FSMO și Global Catalog; testele de servicii și porturi (LDAP, Kerberos, DNS, SMB, WinRM) sunt 10/10 OK.

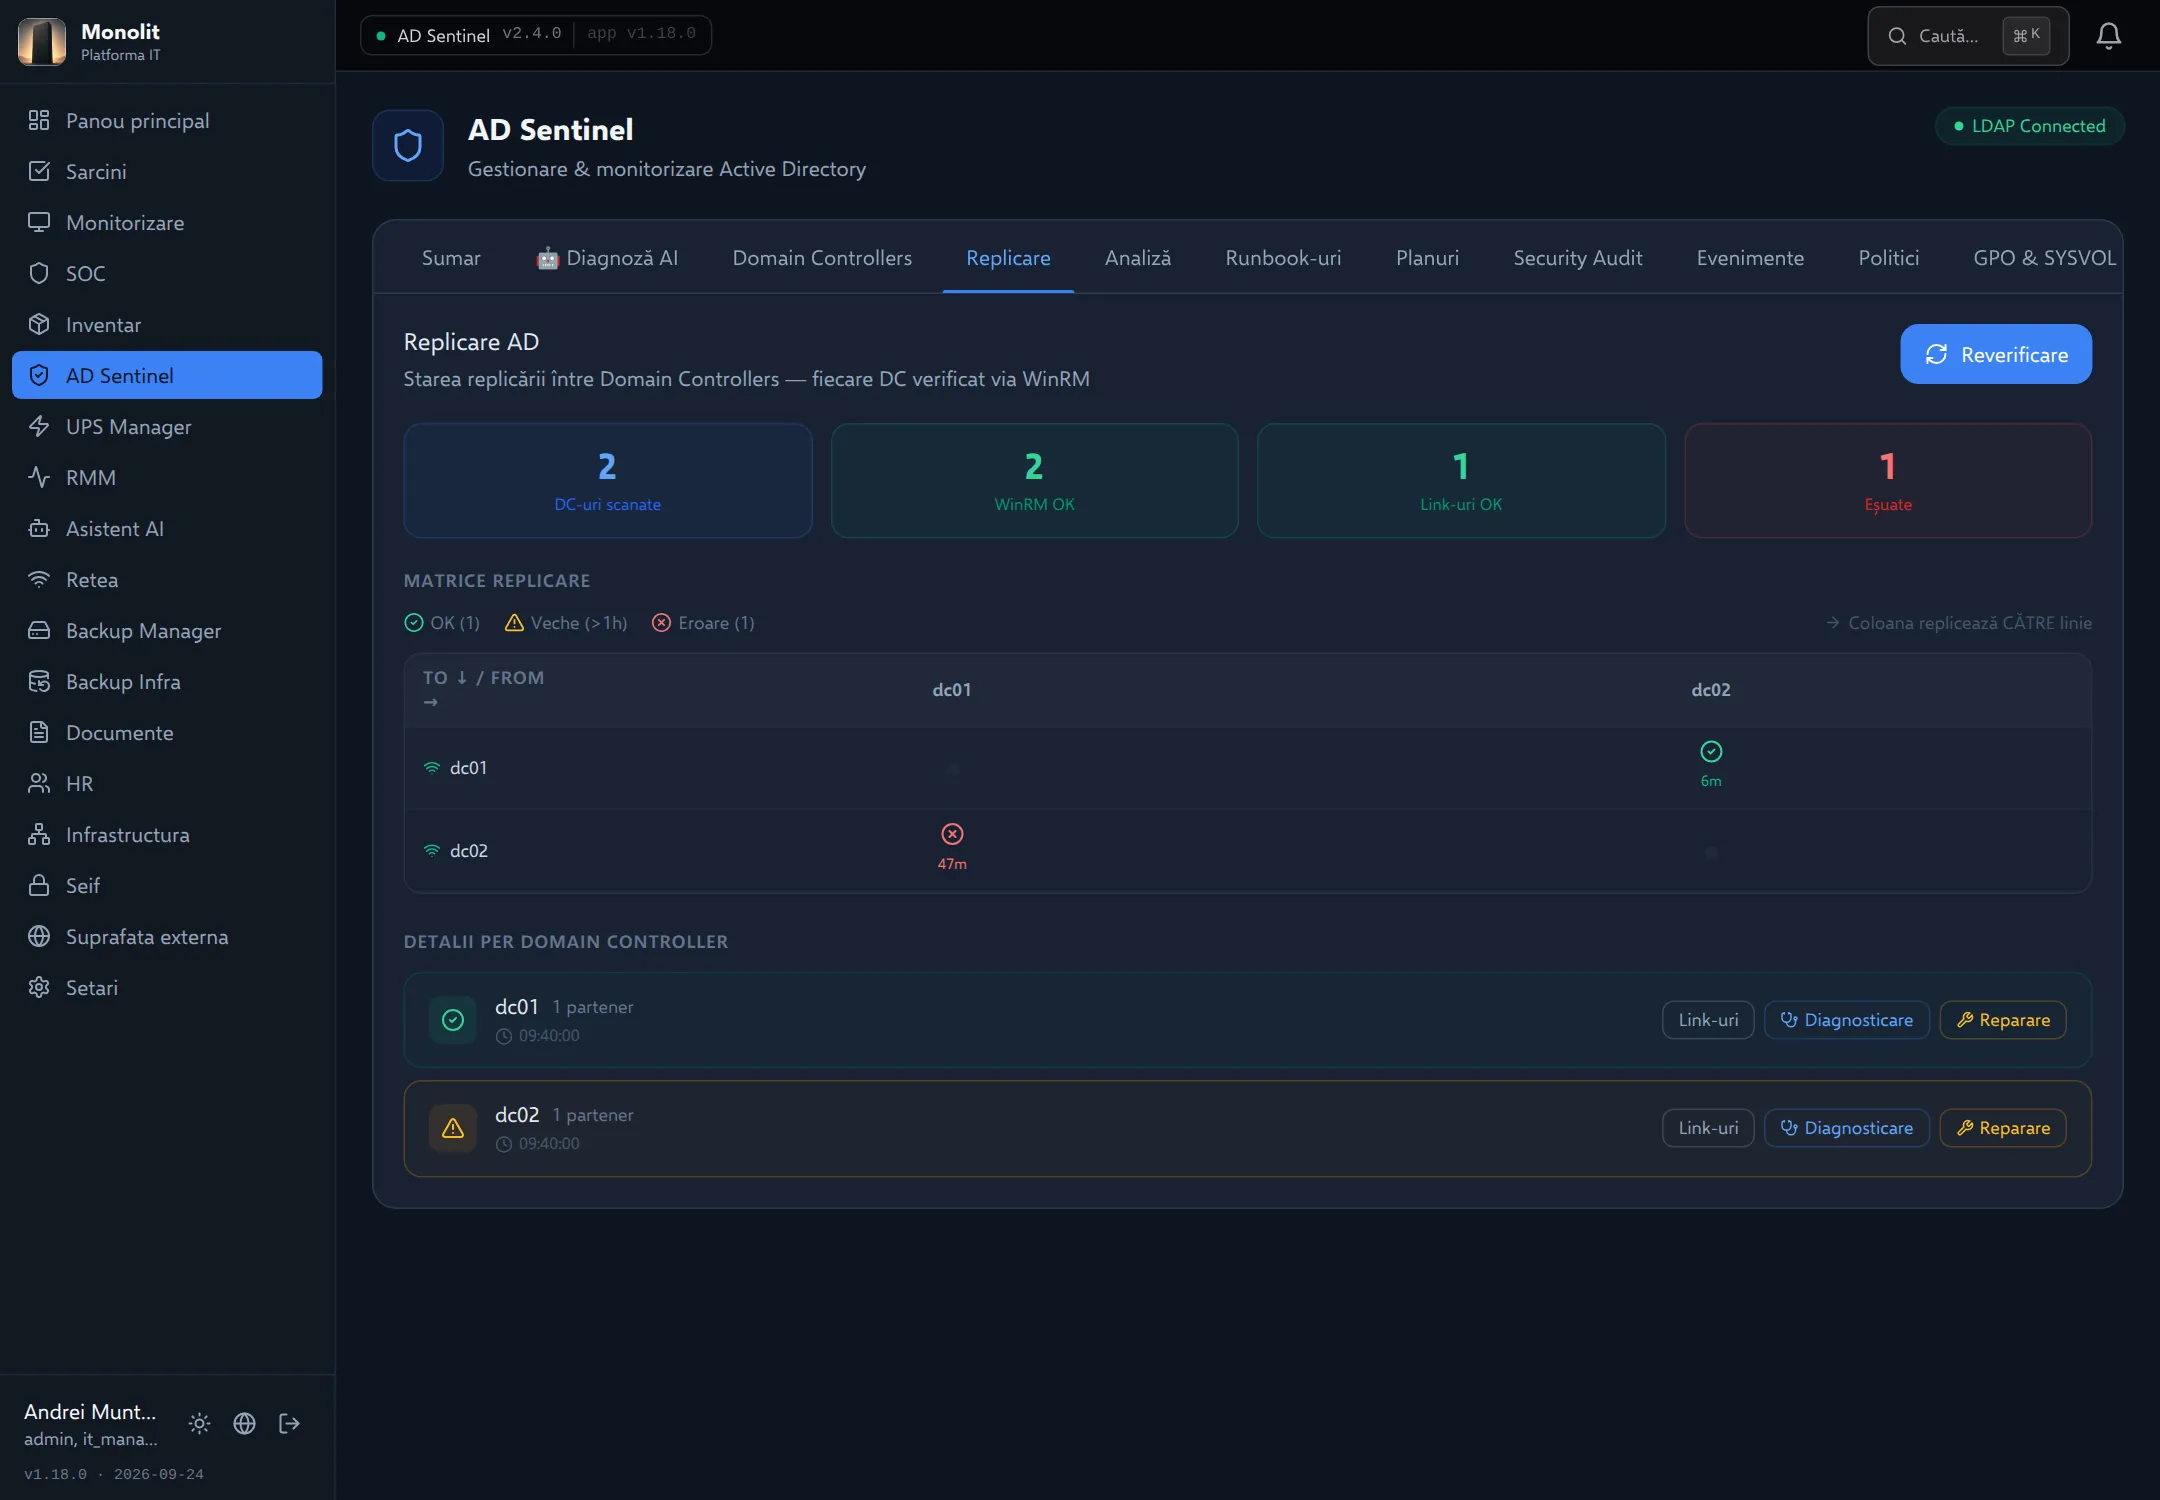
Matricea de replicare. Matricea DC×DC arată clar problema: dc02 (Ploiești) primește de la dc01 cu întârziere de ~47 min (eroare RPC), în timp ce sensul invers este sincronizat. Fiecare DC are butoane de diagnosticare și reparare.
Captura 3 din 5

Matricea de replicare

Matricea DC×DC arată clar problema: dc02 (Ploiești) primește de la dc01 cu întârziere de ~47 min (eroare RPC), în timp ce sensul invers este sincronizat. Fiecare DC are butoane de diagnosticare și reparare.

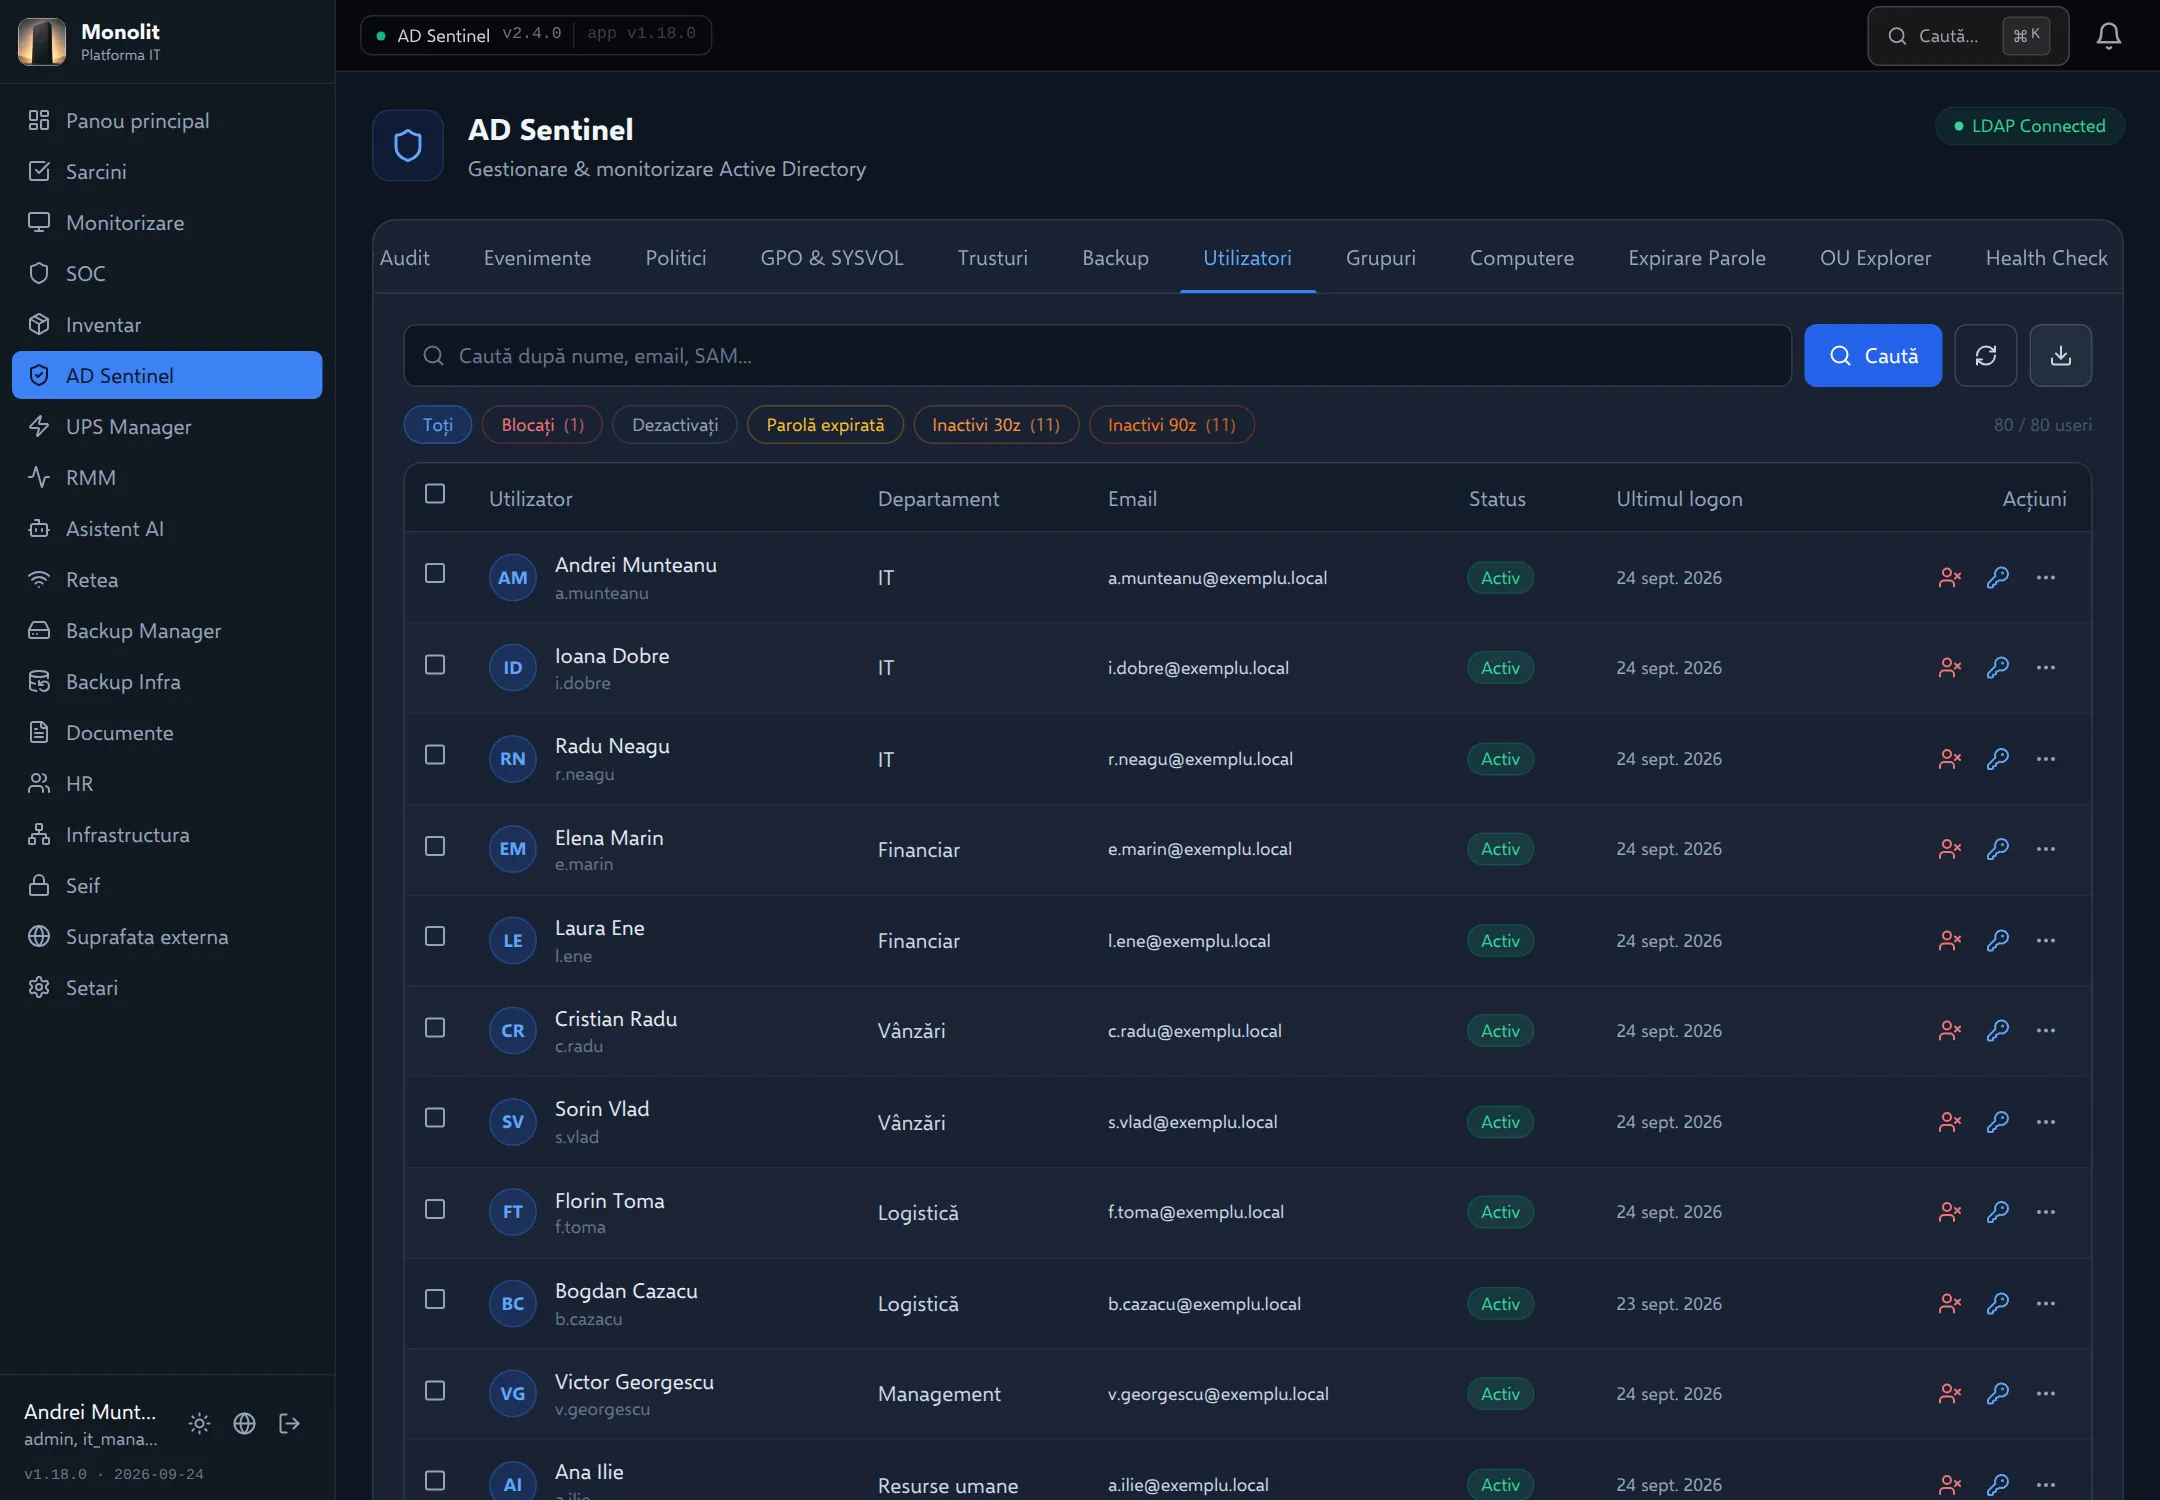
Utilizatori. Cei 80 de utilizatori ai firmei, cu filtre rapide care rezumă starea: 1 cont blocat, 11 inactive peste 90 de zile. Fiecare rând permite deblocare, activare/dezactivare și resetare de parolă.
Captura 4 din 5

Utilizatori

Cei 80 de utilizatori ai firmei, cu filtre rapide care rezumă starea: 1 cont blocat, 11 inactive peste 90 de zile. Fiecare rând permite deblocare, activare/dezactivare și resetare de parolă.

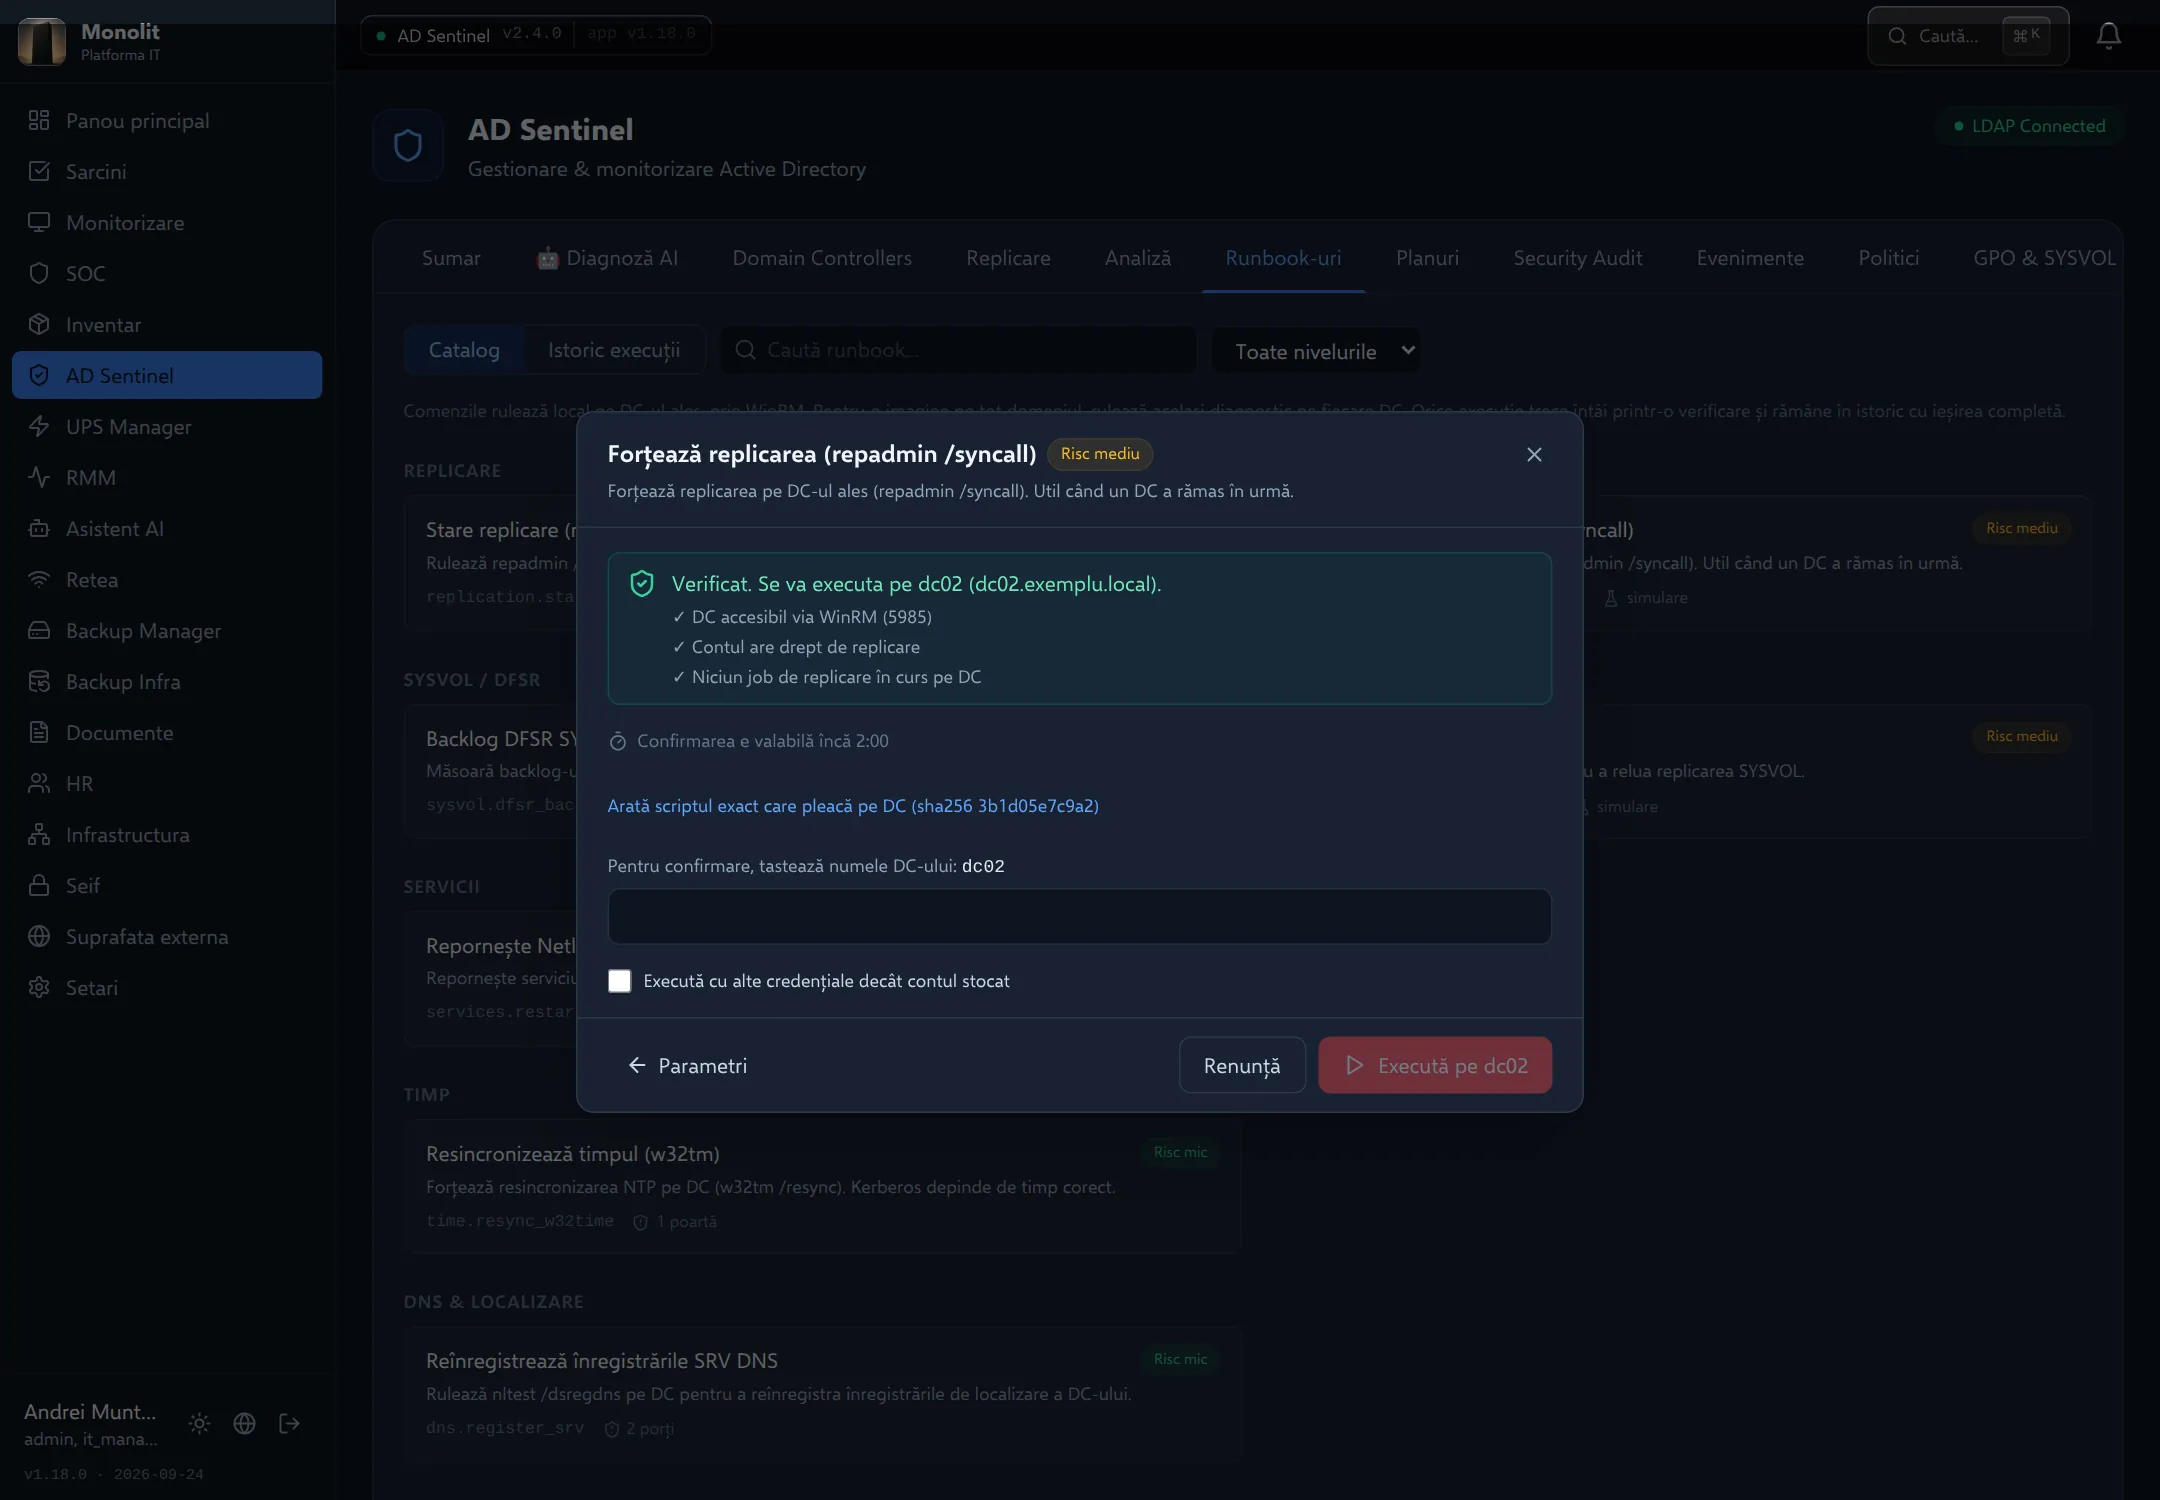
Runbook cu verificări prealabile. Înainte de a forța replicarea către dc02, runbook-ul trece printr-o verificare (preflight): porțile de siguranță sunt validate, se afișează scriptul exact (cu amprentă SHA-256) și se cere tastarea numelui DC-ului pentru confirmare.
Captura 5 din 5

Runbook cu verificări prealabile

Înainte de a forța replicarea către dc02, runbook-ul trece printr-o verificare (preflight): porțile de siguranță sunt validate, se afișează scriptul exact (cu amprentă SHA-256) și se cere tastarea numelui DC-ului pentru confirmare.

1Nivelul 1

Pentru conducere

Ce problemă rezolvă, cum se lucrează cu modulul și ce se poate măsura.

AD Sentinel supraveghează Active Directory-ul firmei (domeniul intern și toate controlerele de domeniu) și transformă operațiunile riscante de administrare în pași verificați, cu urme de audit. Este locul unic în care echipa IT vede dacă directorul de conturi este sănătos și de unde intervine când nu este.

Ce rezolvă concret:

  • Arată într-o singură privire starea domeniului: controlere accesibile, replicare între ele, conturi blocate, parole care expiră, conturi inactive, politici și copii de siguranță.
  • Deblochează, activează sau resetează parola unui utilizator direct din interfață, fără a deschide consolele Windows.
  • Repară problemele frecvente de infrastructură (replicare rămasă în urmă, servicii oprite, sincronizare de timp) prin proceduri predefinite care trec întâi printr-o verificare de siguranță.
  • Semnalează riscurile de securitate ale directorului (conturi privilegiate, conturi de serviciu slabe) și le prioritizează.

Trei fluxuri de lucru tipice:

  1. Cont blocat. Un angajat nu se mai poate autentifica. Din sumar sau din lista de utilizatori, filtrul „Blocați” arată contul afectat; un click îl deblochează, iar acțiunea rămâne în jurnalul de audit cu autor și oră.
  2. Un controler rămas în urmă. Sumarul marchează replicarea cu roșu. Din tab-ul Replicare, matricea dintre controlere arată exact ce sens de replicare întârzie. Administratorul rulează procedura „Forțează replicarea”: aceasta verifică întâi condițiile (controler accesibil, drepturi, niciun job în curs), afișează scriptul exact care va rula și cere confirmarea numelui controlerului înainte de execuție.
  3. Parole care expiră. Tab-ul dedicat listează utilizatorii ale căror parole expiră în 7, 30 sau 90 de zile, astfel încât echipa să anunțe oamenii înainte ca autentificarea să eșueze.

Indicatori pe care conducerea îi poate urmări: numărul de conturi blocate rezolvate și timpul până la rezolvare, parolele care expiră gestionate din timp, conturile inactive revizuite, procentul de conturi privilegiate protejate, numărul de politici de grup inconsistente între controlere și starea copiei de siguranță a directorului.

2Nivelul 2

Pentru echipa IT

Arhitectură, integrări, API, roluri și limitările cunoscute.

Arhitectură. Serviciu FastAPI separat, pe portul intern 8008, cu prefix de rute /api/ad și schemă SQL Server proprie ad_repair (versiune modul 2.4.0). Comunică cu Active Directory prin LDAP/LDAPS (389/636) pentru citiri și operații pe conturi, și prin WinRM (5985) pentru diagnostice și proceduri rulate local pe controlere (repadmin, dfsrdiag, w32tm, Get-WinEvent, ntdsutil). Interpretarea cu limbaj natural a logurilor de controler (tab-ul „Diagnoză AI”) este delegată modulului de asistent AI, prin /api/ai — în afara acestui modul.

Motorul de runbook-uri. Fiecare procedură este parametrizată și clasificată pe niveluri de risc (diagnostic, mic, mediu, mare). Înainte de execuție rulează un preflight: validează porțile de siguranță, întoarce scriptul exact cu amprentă SHA-256 și un token de confirmare cu expirare. La risc mediu și mare se cere tastarea numelui controlerului; la risc mare, o simulare (dry-run) prealabilă și, opțional, credențiale introduse la execuție (JIT), nesalvate. Rezultatul fiecărei execuții, cu ieșirea completă și verificările automate de după, rămâne în istoric. Planurile înlănțuie mai multe runbook-uri pe mai multe controlere, cu dependențe între pași; Analiza colectează dovezi de pe toate controlerele în paralel și aplică reguli deterministe, propunând runbook-ul sau planul potrivit.

Integrări și protocoale. LDAP3 pentru director, WinRM/PowerShell pentru controlere, evenimente de securitate Windows (blocări 4740, logon-uri eșuate 4625/4768/4769, modificări de grup 4728/4732). Configurarea conexiunii (server, bază, cont de bind, LDAPS) se face din tab-ul Setări.

Endpoint-uri notabile (peste 45 documentate în module.yaml, toate autentificate cu excepția /health):

  • Conturi: GET /api/ad/users, POST /api/ad/users/{dn}/unlock, .../reset-password, .../{enable,disable}, POST /api/ad/users/bulk-action, GET /api/ad/users/password-expiry.
  • Infrastructură: GET /api/ad/domain-controllers, GET /api/ad/replication, POST /api/ad/replication/diagnose/{dc}, GET /api/ad/gpo, GET /api/ad/extended-health, GET /api/ad/events.
  • Automatizare: GET /api/ad/runbooks, POST /api/ad/runbooks/{id}/preflight, POST /api/ad/runbook-jobs, POST /api/ad/analysis/runs, GET /api/ad/runbook-plans/templates, POST /api/ad/runbook-plans/{id}/steps/{no}/run.
  • Vizibilitate: GET /api/ad/security-audit, GET /api/ad/health-check, GET /api/ad/policy, GET /api/ad/trusts, GET /api/ad/backup, GET /api/ad/audit.

Interfața folosește în plus rutele de rapoarte săptămânale (/api/ad/reports/weekly). Sumarul principal al platformei citește GET /api/ad/health-check.

Roluri și audit. Rolurile admin, it_manager și it_staff. Citirile și diagnosticele sunt disponibile echipei IT; rularea runbook-urilor și a planurilor cere admin sau it_manager, iar procedurile de risc mediu și mare sunt rezervate rolului admin. Orice acțiune de modificare este scrisă în jurnalul de audit (GET /api/ad/audit) cu autor, țintă, detalii și oră.

Cerințe. Un cont de serviciu cu drept de bind LDAP și, pentru diagnostice și runbook-uri, WinRM activ pe controlere (port 5985) și drepturi de administrare pe acestea. LDAPS este necesar pentru operațiile care schimbă parole.

Limitări și ce e în plan. Diagnostica avansată (servicii Windows, resurse, replicare live) și toate runbook-urile depind de WinRM; unde WinRM nu este disponibil, Analiza acceptă rezumate colectate manual încărcate ca fișiere. Interpretarea AI a logurilor este opțională și ține de modulul de asistent AI. Sincronizarea periodică a conturilor din AD către platformă este gestionată separat, de serviciul de autentificare al platformei.