Ce problemă rezolvă
Un atacator începe cu ce se vede din internet: subdomenii uitate după o campanie, porturi deschise din greșeală, configurări de e-mail care permit falsificarea expeditorului, domenii înregistrate ca să semene cu al firmei, parole de angajați apărute în scurgeri publice. De obicei nimeni nu urmărește aceste lucruri până la primul incident.
Modulul verifică periodic, din exterior, doar ce e declarat ca aparținând firmei. Rezultatul este o listă de constatări, fiecare cu dovadă și pași de remediere.
Ce face, concret
- Postura DNS și e-mail: verifică SPF, DMARC, DKIM, CAA și DNSSEC pe fiecare domeniu declarat.
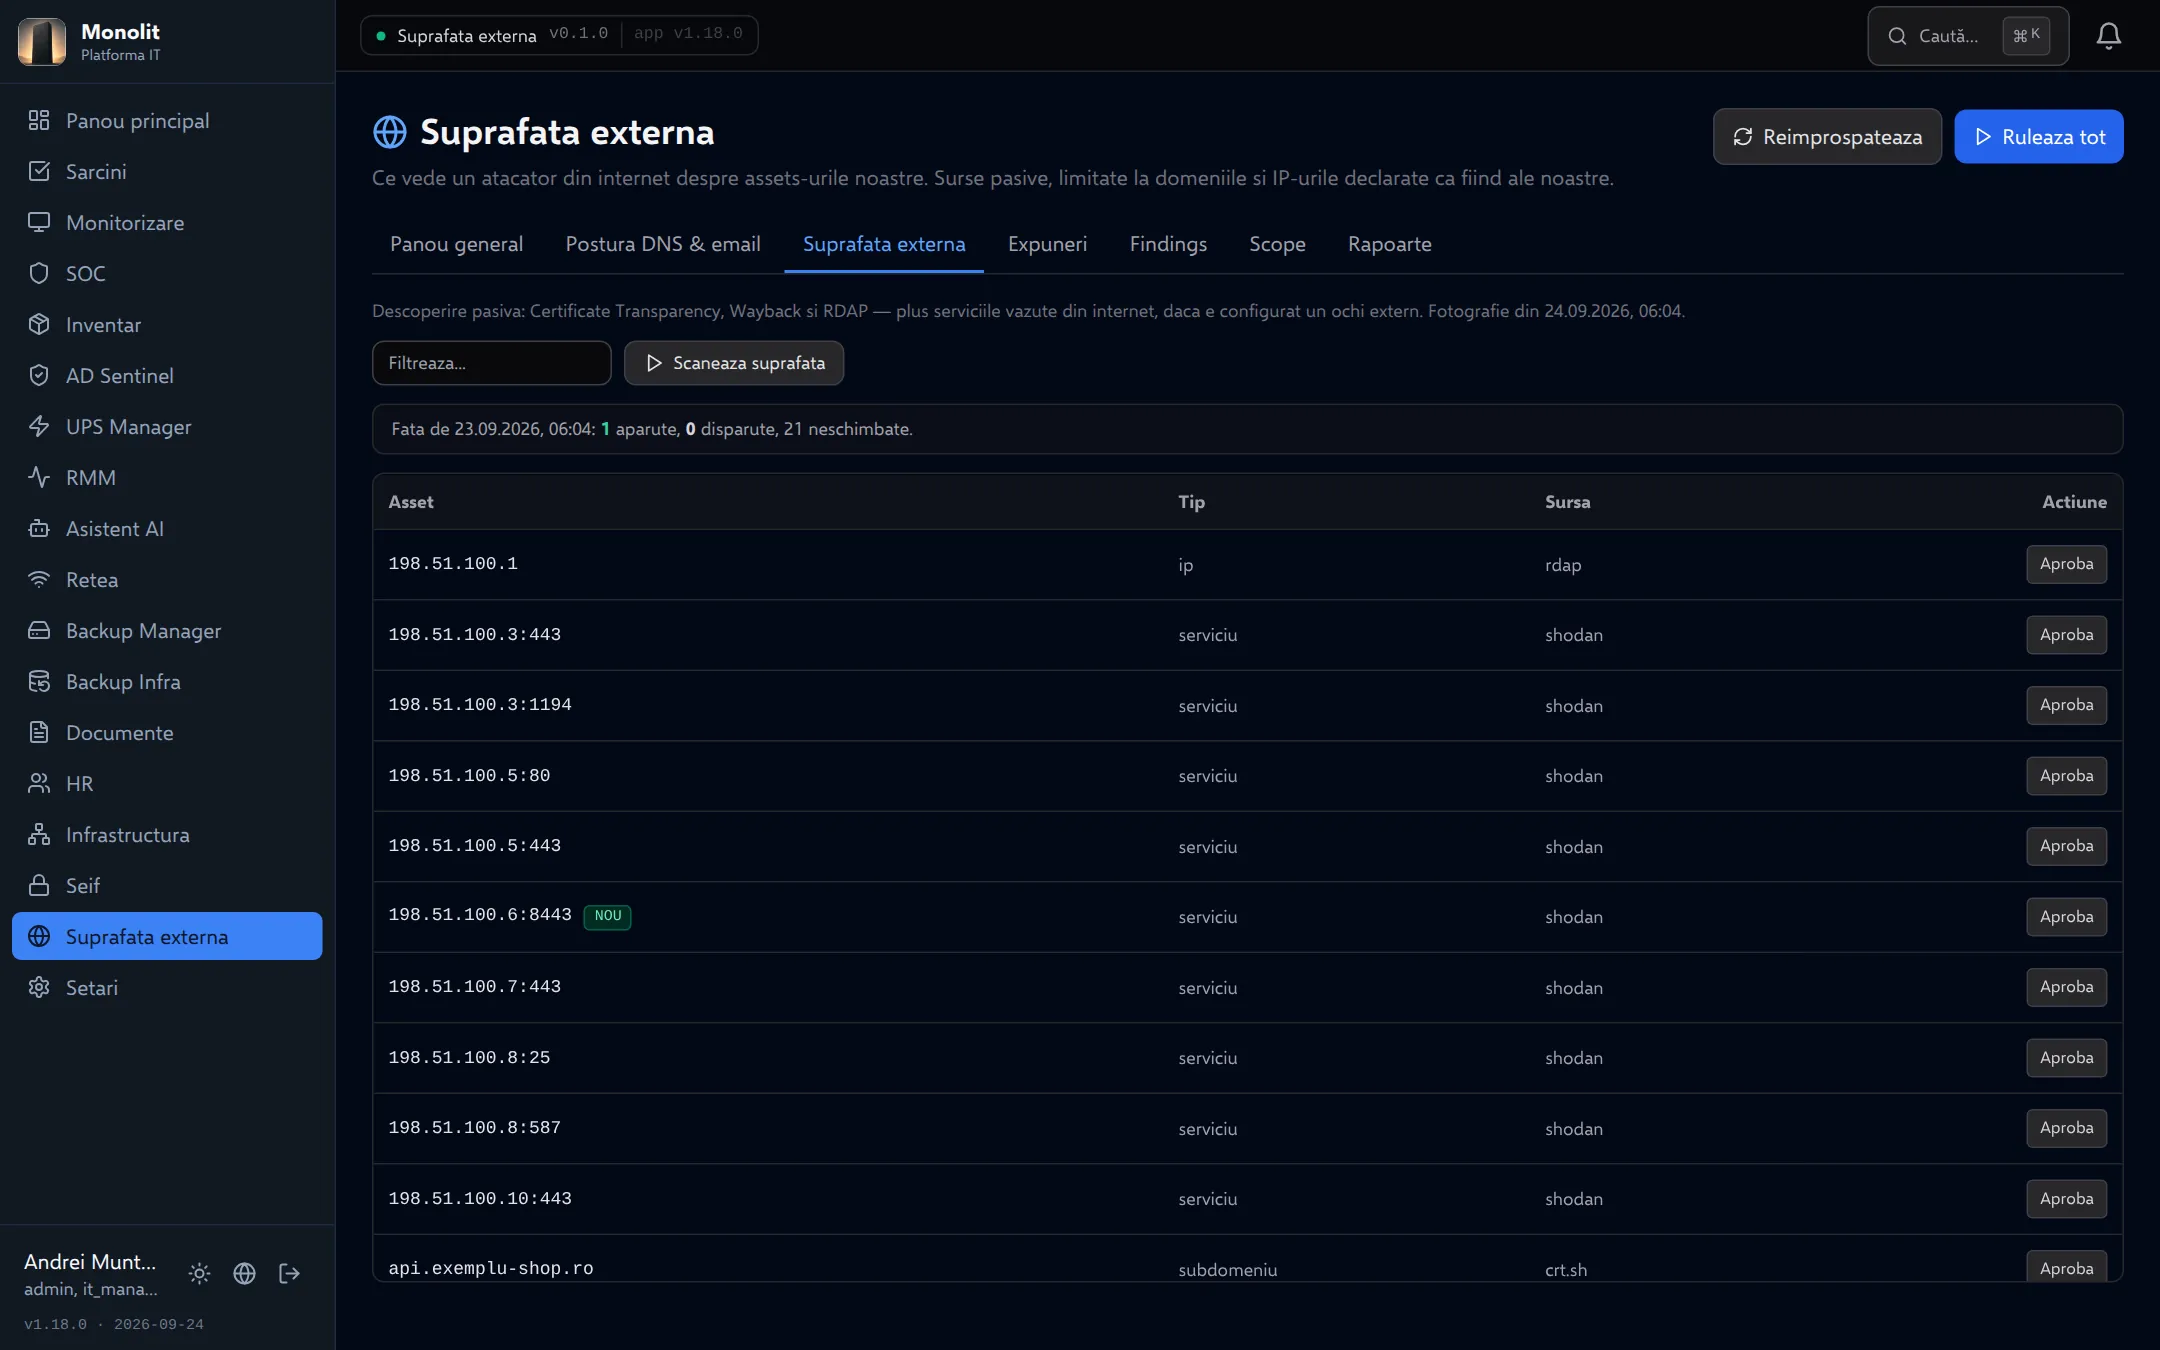
- Suprafața externă: descoperă pasiv subdomeniile și serviciile, din Certificate Transparency, arhiva Wayback și RDAP. Dacă e configurat un „ochi extern” (Shodan sau Censys), vede și porturile deschise așa cum le vede internetul.
- Diferența între rulări: fiecare rulare salvează o fotografie a suprafeței. Ce a apărut sau a dispărut față de rularea anterioară e marcat. Elementele cunoscute se aprobă în linia de bază, ca să nu mai genereze zgomot.
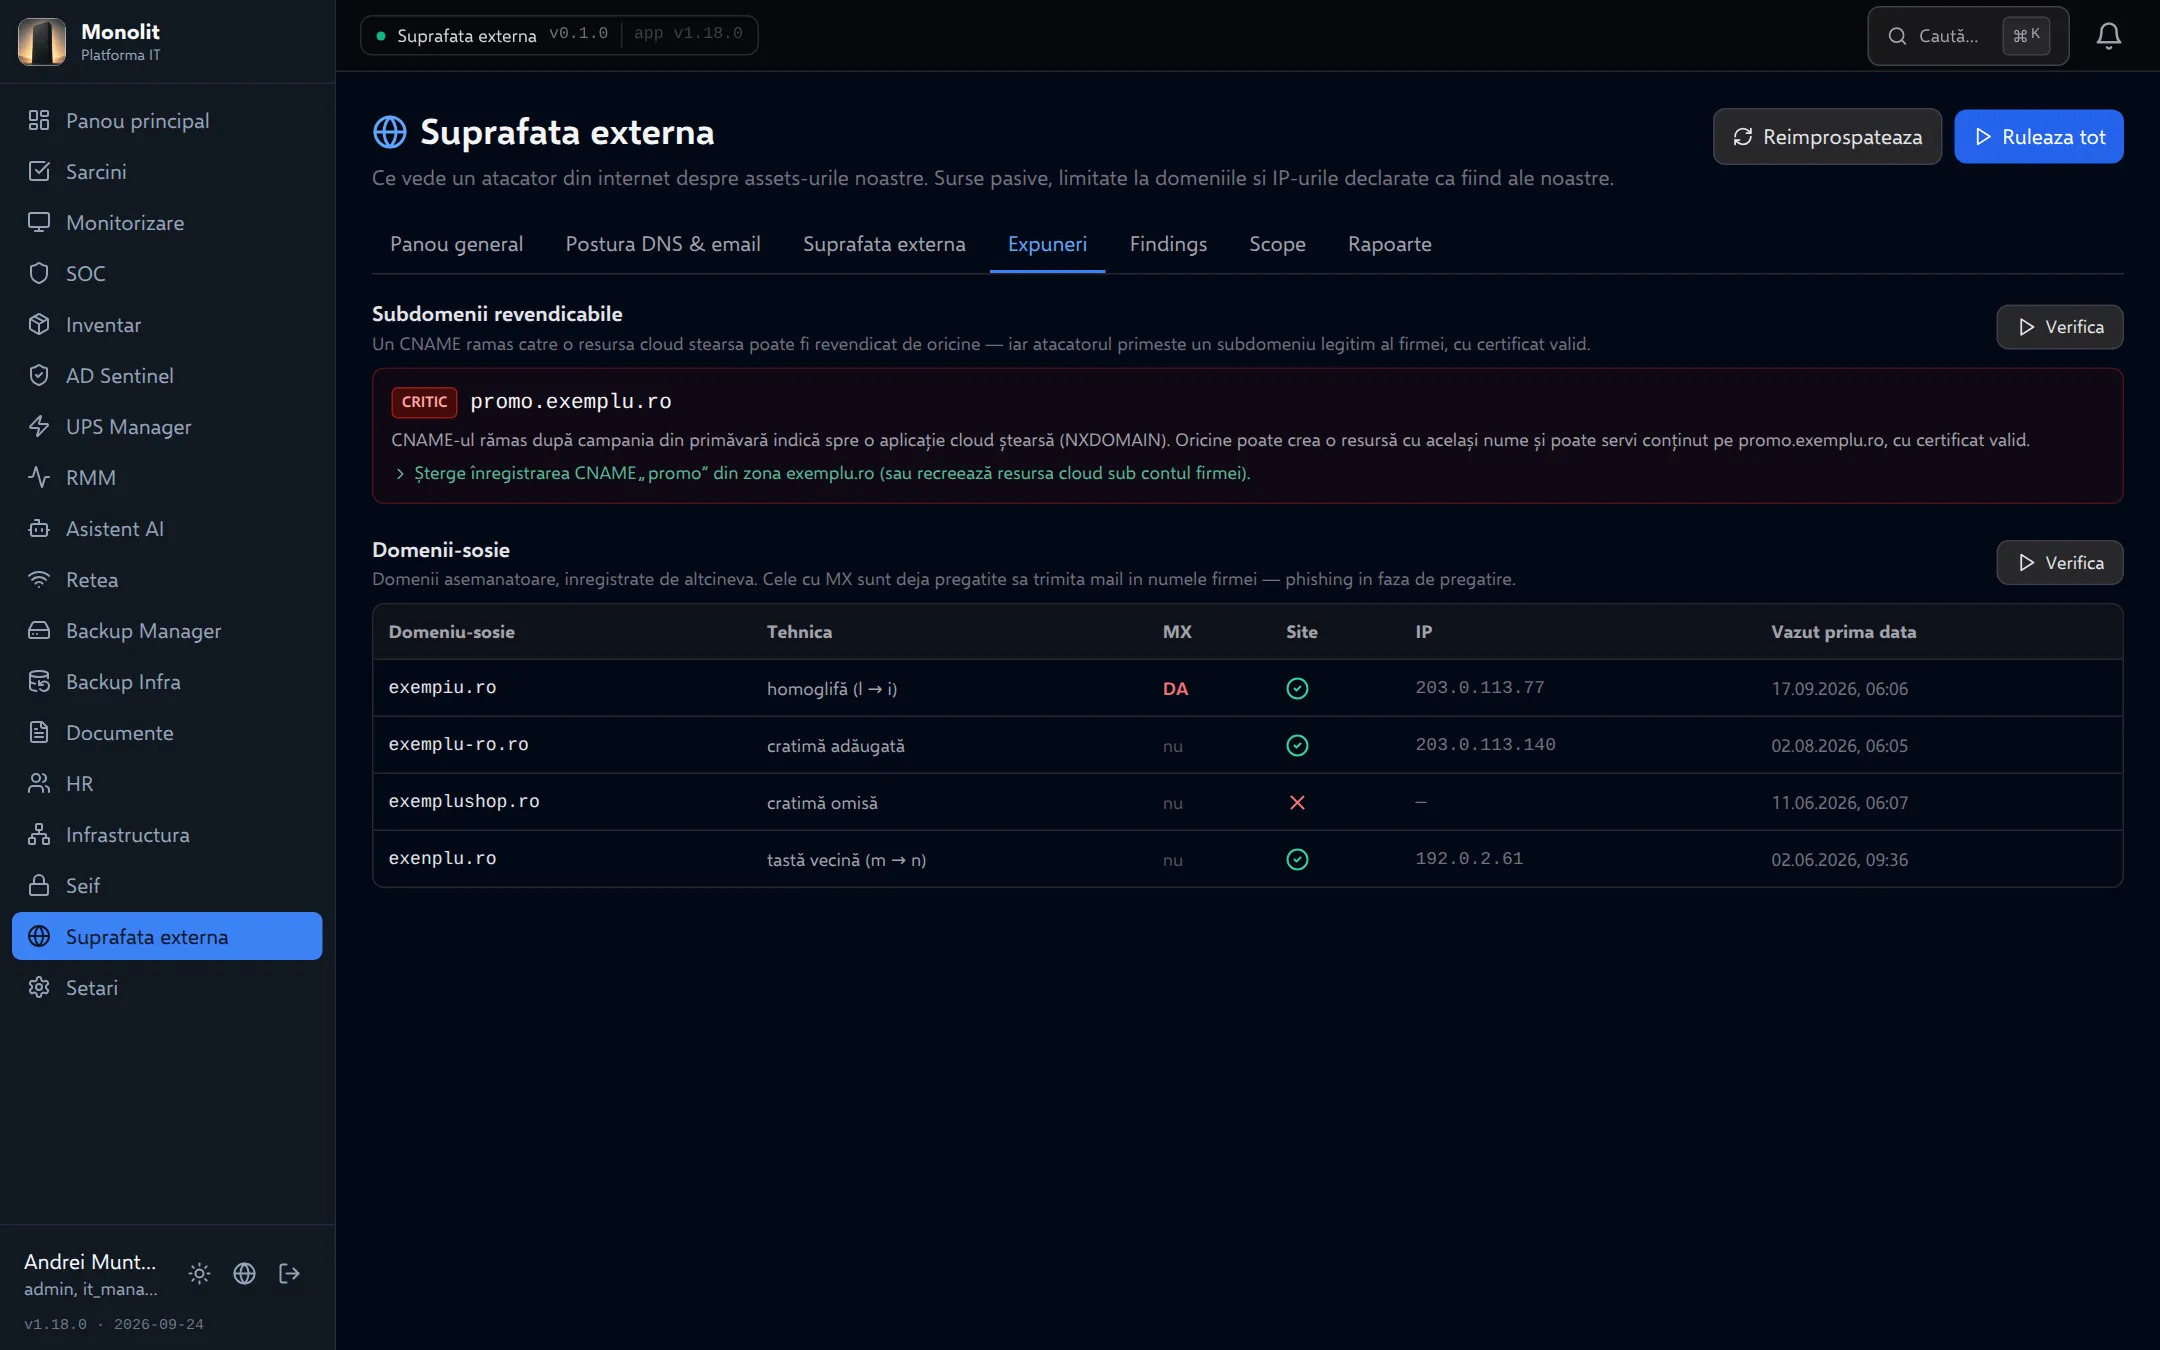
- Expuneri exploatabile: subdomenii revendicabile (CNAME spre o resursă cloud ștearsă) și domenii-sosie înregistrate de terți, cu evidențierea celor care au deja server de e-mail.
- Secrete și credențiale scurse: caută credențiale apărute în scurgeri publice pe domeniile firmei și secrete expuse în ținte date, cu dovada redactată.
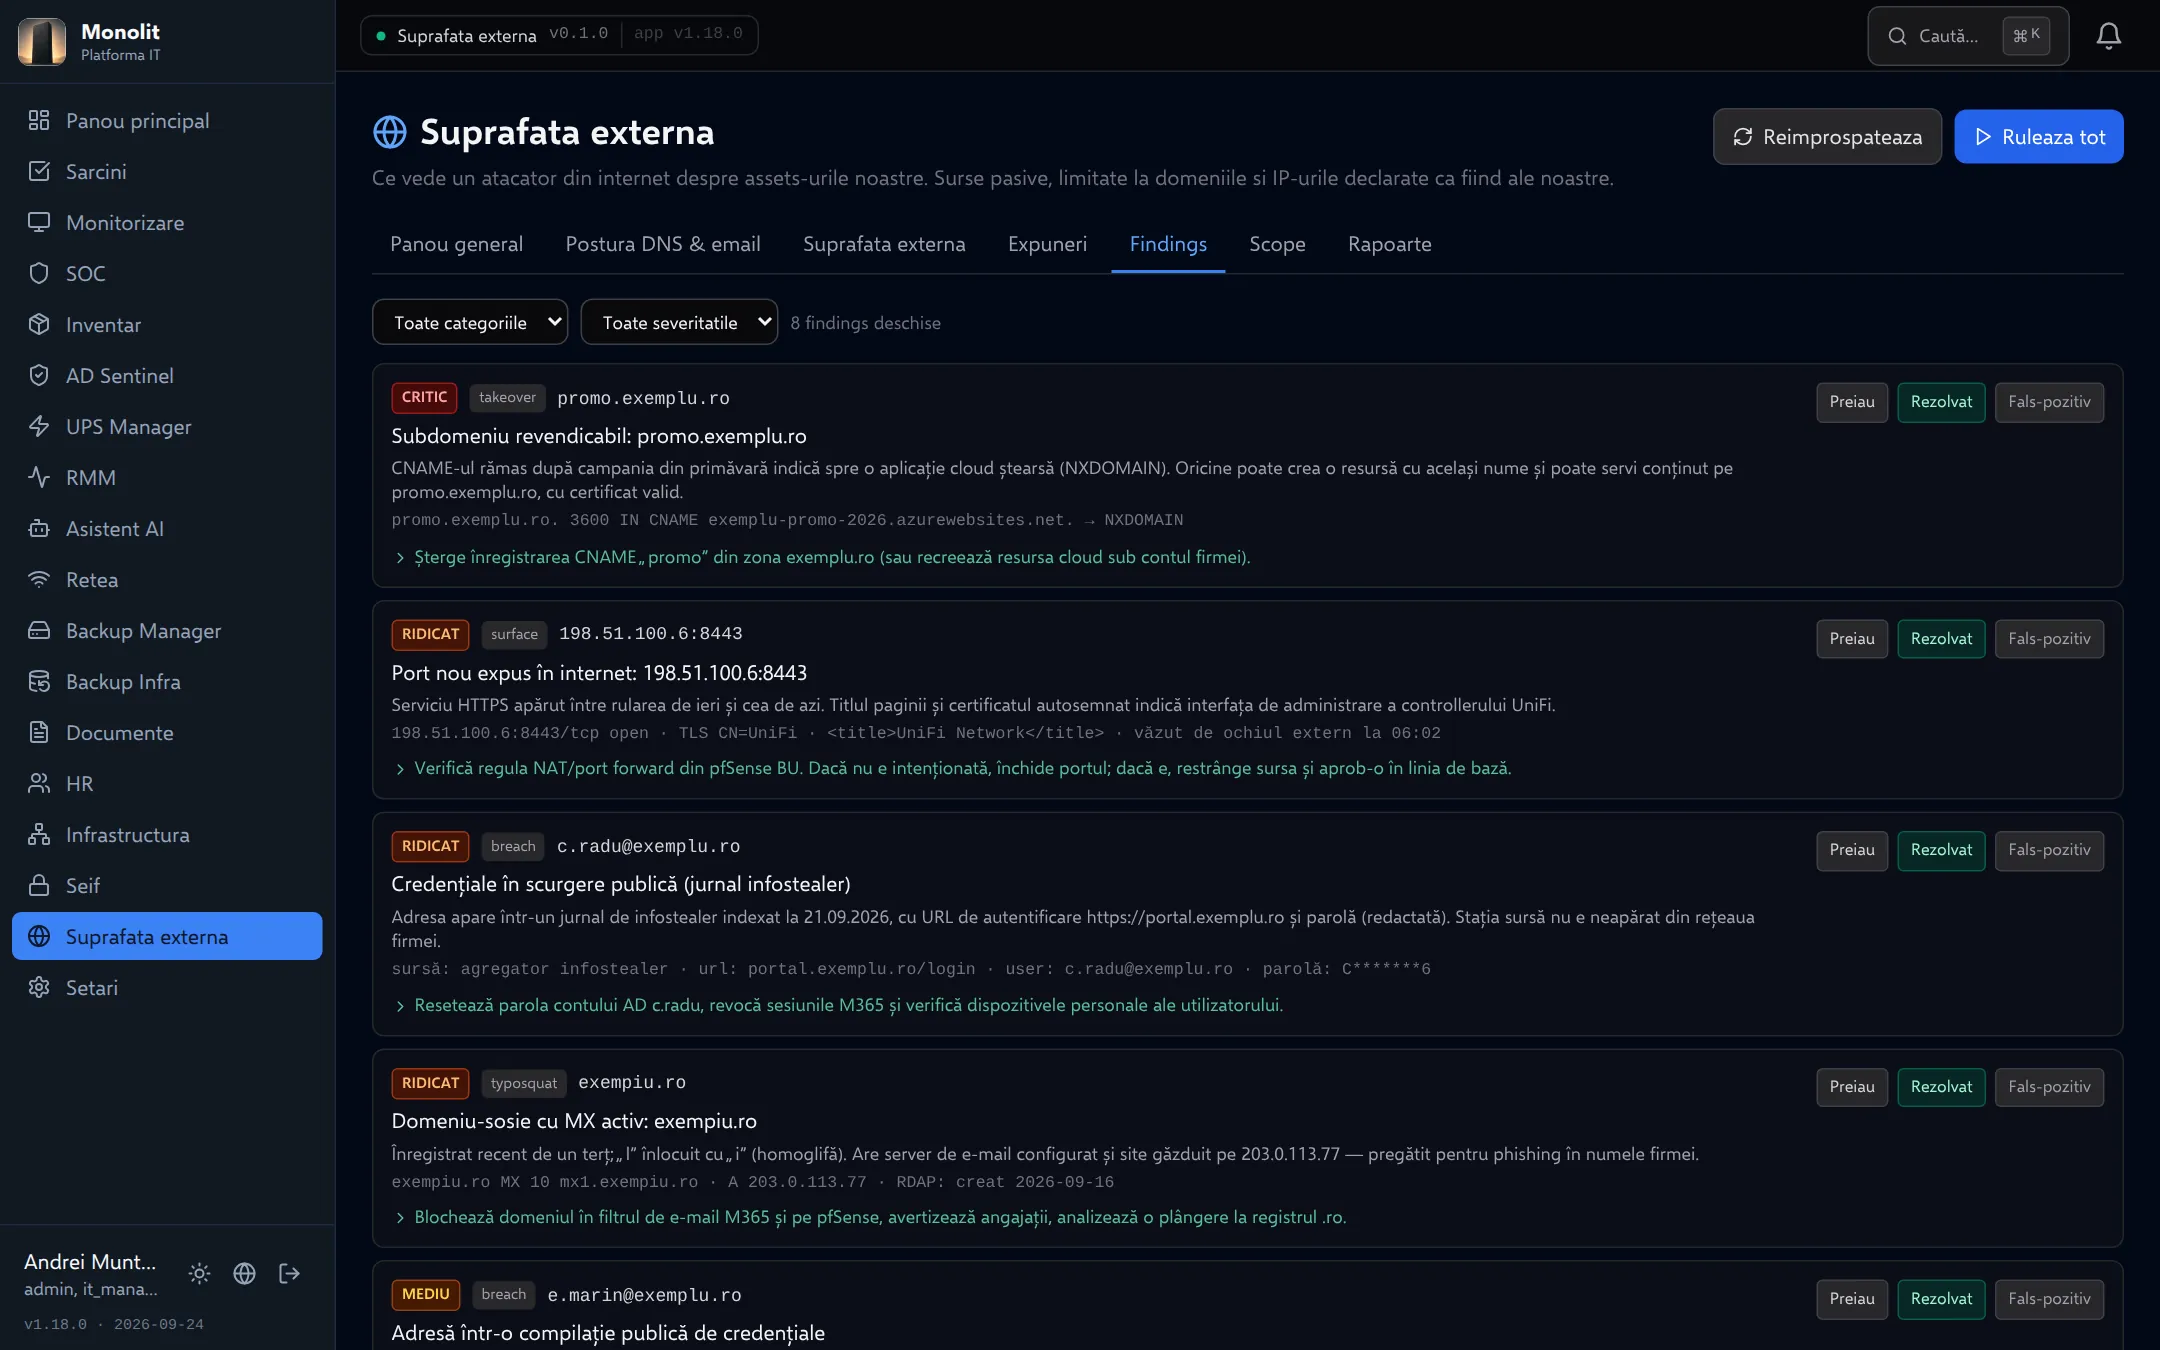
- Constatări cu severitate, dovadă și remediere. Fiecare se preia, se rezolvă sau se marchează fals-pozitiv.
- Raport PDF cu postura DNS, suprafața curentă, diferența față de rularea anterioară și problemele deschise, pentru dosarul de audit ISO 27001 / NIS2.
Două reguli sunt fixe: modulul nu atinge nimic în afara listei declarate (Scope) și nu execută nicio remediere. Omul decide.
Fluxuri de lucru
1. Punerea în funcțiune
- Echipa IT declară în Scope domeniile firmei (marcând care trimit e-mail) și blocul de IP-uri publice.
- Apasă „Rulează tot”. Pipeline-ul verifică DNS-ul, suprafața, expunerile, domeniile-sosie și scurgerile.
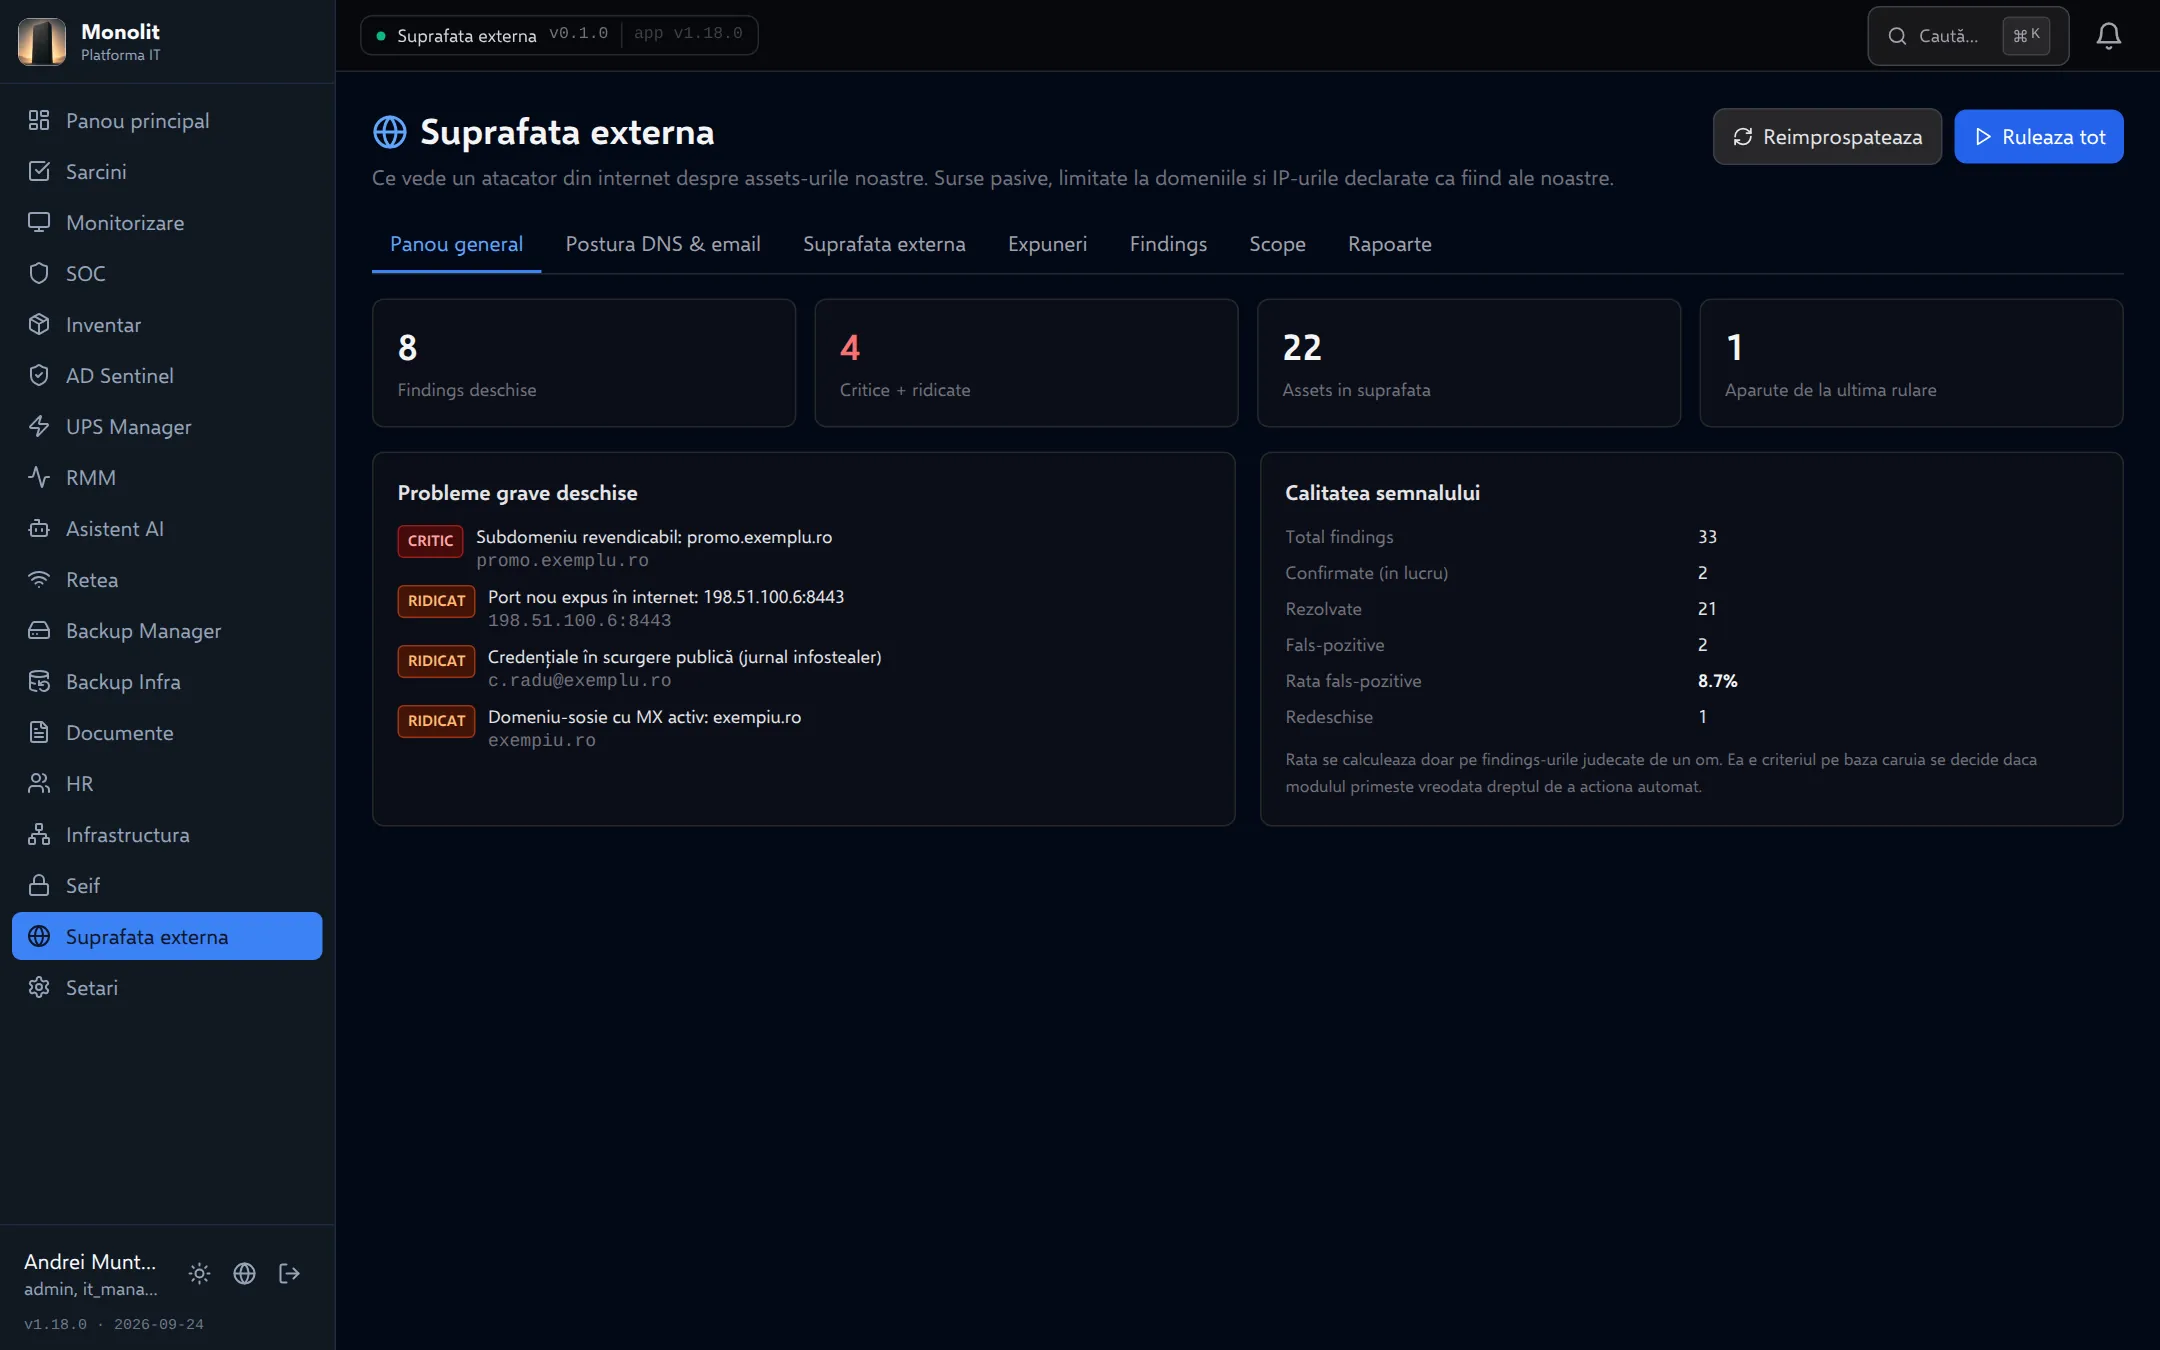
- Panoul general arată constatările deschise, pe severitate.
2. Triajul de dimineață
- Rularea de peste noapte găsește un port nou deschis pe un IP public al firmei.
- Constatarea apare ca „ridicată”, cu dovada (serviciul și certificatul văzute din exterior).
- Tehnicianul o preia, verifică regula de pe firewall și închide portul. Dacă expunerea e intenționată, o aprobă în linia de bază.
- Marchează constatarea „Rezolvat”. Dacă problema reapare la o rulare următoare, constatarea se redeschide și contorul o arată.
3. Parola unui angajat apare într-o scurgere publică
- Constatarea indică adresa, sursa și data, cu parola redactată.
- IT-ul resetează manual parola contului și revocă sesiunile. Modulul nu face asta automat.
- Constatarea se închide după confirmare.
Beneficii și indicatori
- Constatări deschise, pe severitate, și numărul celor critice sau ridicate.
- Numărul de elemente expuse în internet și câte au apărut de la ultima rulare.
- Rata de fals-pozitive, calculată doar pe constatările judecate de un om. Pe ea se va decide dacă modulul primește vreodată dreptul să acționeze automat.
- Constatări redeschise: probleme marcate rezolvate care au reapărut.
- Istoricul rulărilor: când a rulat fiecare verificare, cu ce rezultat și cine a declanșat-o.